
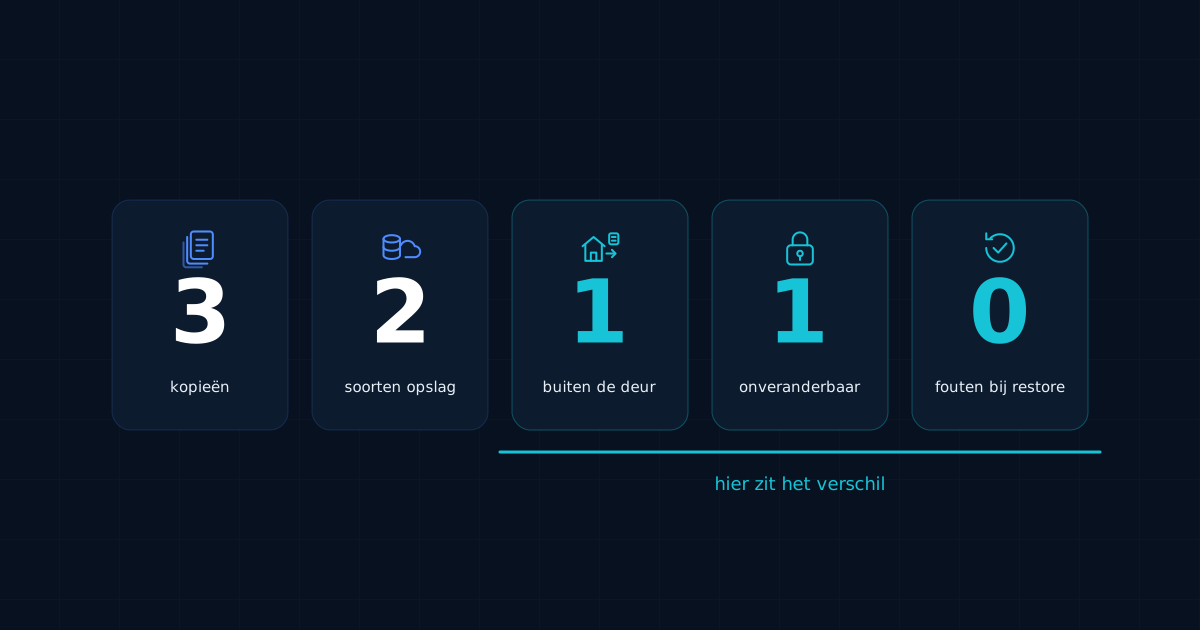
De 3-2-1-1-0-regel is een eenvoudige maatstaf voor een backup waar je écht op kunt terugvallen: 3 kopieën van je data, op 2 soorten opslag, waarvan 1 buiten de deur, 1 onveranderbaar, en 0 fouten bij het terugzetten.1 Loop de vijf punten hieronder langs en kruis aan wat bij jou geregeld is. Elk “nee” of “weet ik niet” is een punt om aandacht aan te geven.
Is je data veilig opgeborgen? 3-2-1-1-0 in de praktijk
Door BCP · 13 oktober 2026
3: Heb je minimaal drie kopieën van je belangrijke data?
Het origineel plus ten minste twee backups. Eén kopie is kwetsbaar: als die mislukt of beschadigd raakt, heb je niets meer.
☐ Ja ☐ Nee ☐ Weet ik niet
2: Staan die kopieën op twee verschillende soorten opslag?
Bijvoorbeeld lokaal op schijf én in de cloud. Zo treft één storing of één type fout niet al je kopieën tegelijk.
☐ Ja ☐ Nee ☐ Weet ik niet
1: Staat er minstens één kopie buiten je eigen netwerk en locatie?
Een backup op hetzelfde netwerk of in dezelfde beheeromgeving als het origineel kan bij brand, een storing of een aanval samen met de rest getroffen worden. Een offsite kopie staat daar los van.
☐ Ja ☐ Nee ☐ Weet ik niet
1: Is er minstens één kopie onveranderbaar (immutable)?
Ransomware probeert steeds vaker eerst de backups te wissen of te versleutelen.1 Een onveranderbare kopie kan na het wegschrijven door niemand worden aangepast of verwijderd, ook niet met beheerdersrechten of gestolen inloggegevens.
☐ Ja ☐ Nee ☐ Weet ik niet
0: Weet je zeker dat het terugzetten werkt, zonder fouten?
Een backup is pas waardevol als je er ook een restore mee kunt doen. Test je het terugzetten regelmatig, en weet je hoe lang het duurt voordat je systemen weer draaien?1
☐ Ja ☐ Nee ☐ Weet ik niet
Jouw uitkomst
- 5 × ja: je backup volgt de 3-2-1-1-0-regel. Blijf het terugzetten periodiek testen.
- 3 tot 4 × ja: een goede basis, met een paar aandachtspunten.
- 0 tot 2 × ja: bij een aanval of calamiteit is je data waarschijnlijk minder goed beschermd dan je denkt.
Extra aandachtspunt: veel organisaties vallen sinds 15 augustus 2026 onder de Cyberbeveiligingswet (de Nederlandse invulling van NIS2). De NIS2-richtlijn noemt bedrijfscontinuïteit, “zoals back-upbeheer en noodherstel”, uitdrukkelijk als onderdeel van de zorgplicht.2 Een aantoonbaar geteste backup helpt je om dat te laten zien.
Hoe Business Continuity Partners hierin zorgt
Met BCP Vault zorgen wij voor de “1 buiten de deur” én de “1 onveranderbaar”:3
- een onveranderbare kopie die vanaf het wegschrijven niet te wijzigen of te verwijderen is;
- volledig los van je eigen netwerk en beheeromgeving, opgeslagen in Microsoft Azure in Nederland (Ierland mogelijk), versleuteld met AES-256;
- sluit rechtstreeks aan op je bestaande Veeam Backup & Replication-omgeving: geen nieuwe software, geen migratie;
- bewaakt door onze engineers, met een periodieke restoretest vanuit de vault: zo werken we samen naar de “0”.
Lees ook: Microsoft 365-backup: checklist in 5 vragen · Wat is een immutable backup, en waarom hoort er één buiten je netwerk?
Twijfel je bij één van de punten?
Wij beoordelen kosteloos je huidige backupopzet en laten zien welke kopie een aanvaller met beheerdersrechten wel en niet zou kunnen bereiken.
E-mail sales@businesscontinuitypartners.nl · Telefoon 0320 799 360
Veelgestelde vragen
Wat is de 3-2-1-1-0-regel?
De 3-2-1-1-0-regel is een eenvoudige maatstaf voor een backup waar je écht op kunt terugvallen: 3 kopieën van je data, op 2 soorten opslag, waarvan 1 buiten de deur, 1 onveranderbaar, en 0 fouten bij het terugzetten.
Wat is een onveranderbare backup?
Een onveranderbare (immutable) kopie kan na het wegschrijven door niemand worden aangepast of verwijderd, ook niet met beheerdersrechten of gestolen inloggegevens. Ransomware probeert steeds vaker eerst de backups te wissen of te versleutelen.
Noemt NIS2 de backup?
De NIS2-richtlijn noemt bedrijfscontinuïteit, “zoals back-upbeheer en noodherstel”, uitdrukkelijk als onderdeel van de zorgplicht. Veel organisaties vallen sinds 15 augustus 2026 onder de Cyberbeveiligingswet (de Nederlandse invulling van NIS2). Een aantoonbaar geteste backup helpt je om dat te laten zien.
Bronnen
1. Veeam, 3-2-1 Backup Rule Explained: Do I Need One? (3-2-1 en de aanbevolen uitbreiding 3-2-1-1-0: één onveranderbare/air-gapped kopie en nul fouten bij de restore, geverifieerd met SureBackup; bijgewerkt 3 juli 2026): veeam.com/blog/321-backup-rule.html
2. Richtlijn (EU) 2022/2555 (NIS2), art. 21 lid 2 sub c: eur-lex.europa.eu/eli/dir/2022/2555/oj. Inwerkingtreding Cyberbeveiligingswet op 15 augustus 2026: Stb. 2026, 187 en 189.
3. BCP Vault-productinformatie: BCP Vault offsite backup.
Geraadpleegd: 12 oktober 2026.