Ja, de Cyberbeveiligingswet zegt iets over je backup. Organisaties die onder de wet vallen, moeten zorgen voor bedrijfscontinuïteit, en daar hoort expliciet bij dat je backups maakt, controleert of ze betrouwbaar zijn en kunt aantonen dat je systemen terug te zetten zijn.1, 2 Een backup die je nooit hebt getest, helpt je daarbij weinig.
Wat is de Cyberbeveiligingswet en sinds wanneer geldt hij?
De Cyberbeveiligingswet (Cbw) is de Nederlandse invulling van de Europese NIS2-richtlijn. De wet en het bijbehorende Cyberbeveiligingsbesluit gelden sinds 15 augustus 2026.3, 4 Volgens de Rijksoverheid gaat het om duizenden organisaties in 18 sectoren, die “passende en evenredige maatregelen” moeten nemen om de risico's voor hun netwerk- en informatiesystemen te beheersen.4
De wet maakt onderscheid tussen essentiële en belangrijke entiteiten. Voor allebei geldt een zorgplicht (maatregelen nemen) en een meldplicht (significante incidenten melden). Het verschil zit vooral in de manier van toezicht.
Valt jouw organisatie eronder?
Dat hangt af van je sector en je omvang. Of je eronder valt, bepaal je zelf aan de hand van de officiële informatie: kijk daarvoor op de website van het NCSC. Wij geven daar geen oordeel over, want dat is een juridische vraag.
Wat wel goed is om te weten: ook als jouw organisatie niet onder de wet valt, kun je er via je klanten mee te maken krijgen. Organisaties die wél onder de wet vallen, moeten ook letten op de beveiliging van hun toeleveringsketen.2 Leveranciers krijgen daardoor vaker vragen over hoe zij hun data en systemen beschermen.
Wat zegt de zorgplicht over backup en bedrijfscontinuïteit?
De NIS2-richtlijn noemt bij de verplichte maatregelen letterlijk “bedrijfscontinuïteit, zoals back-upbeheer en noodherstel”.2 Het Cyberbeveiligingsbesluit werkt dat in artikel 9 verder uit.1 Kort samengevat moet een organisatie onder meer:
een bedrijfscontinuïteitsbeleid hebben voor haar netwerk- en informatiesystemen;
processen en procedures hebben voor het maken van backups van software en gegevens, en voor het periodiek controleren of die backups betrouwbaar zijn;
processen hebben om haar systemen terug te zetten, en die aantoonbaar toepassen en periodiek testen;
een bedrijfscontinuïteitsplan, een restoreplan en een plan voor crisisbeheer hebben, die ook getest en geoefend worden.
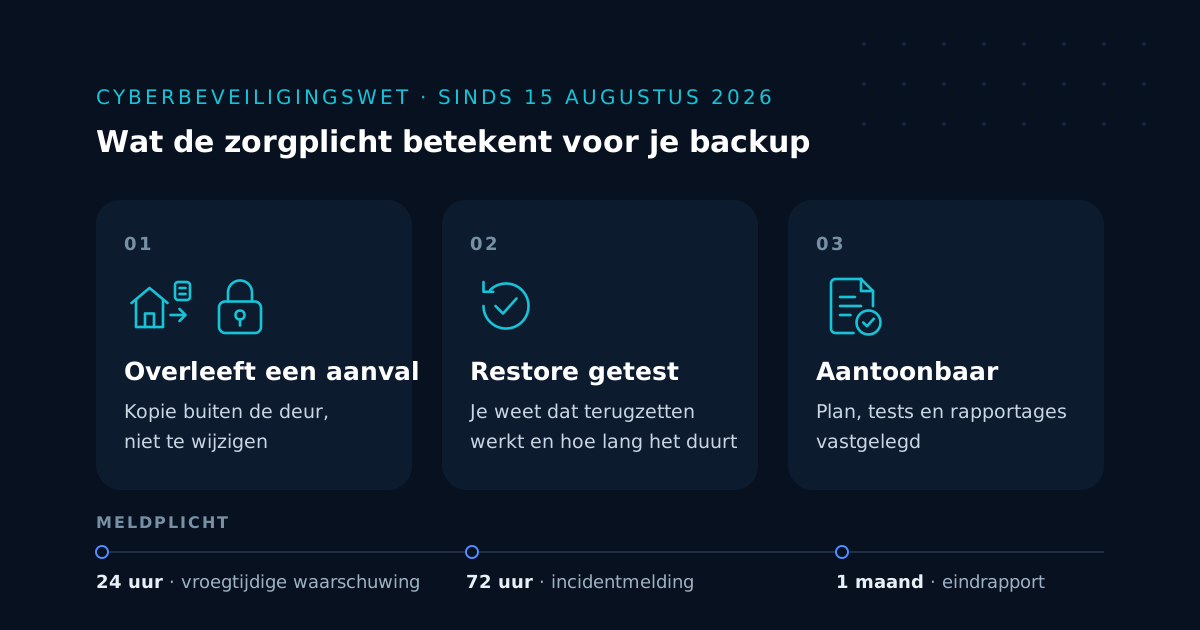
In de praktijk betekent dat drie dingen voor je backup:
Hij moet een aanval overleven. Een backup die op hetzelfde netwerk staat, of met hetzelfde beheeraccount te bereiken is, kan samen met de rest worden versleuteld of gewist. Zet daarom een kopie buiten je eigen omgeving, die niet te wijzigen is.
Je moet zeker weten dat de restore werkt. De regels vragen om backups die je periodiek controleert en restoreprocessen die je test.1 Een restoretest laat zien of het terugzetten lukt, en hoe lang het duurt.
Je moet het kunnen laten zien. “Aantoonbaar” is het sleutelwoord. Rapportages, testverslagen en een vastgelegd plan helpen je richting de toezichthouder, een auditor of je verzekeraar.
Meldplicht: binnen 24 uur een eerste waarschuwing
Heb je een significant incident, zoals een ransomware-aanval die je dienstverlening raakt? Dan geldt de meldplicht. Volgens het NCSC doe je zo snel mogelijk, maar in ieder geval binnen 24 uur na het waarnemen van het incident een vroegtijdige waarschuwing. Daarna volgt binnen 72 uur een incidentmelding en uiterlijk binnen een maand een eindrapport. Melden gaat via het centrale meldpunt op mijn.ncsc.nl.5 Voor organisaties die ook onder DORA vallen, gelden kortere termijnen.5
Een goede backup voorkomt geen melding. Wel bepaalt hij hoe snel je weer aan het werk bent, en dus hoe groot de gevolgen worden. Lees ook: Ransomware: wat doe je in de eerste 24 uur?
Checklist: is je backup klaar voor de Cyberbeveiligingswet?
Loop deze punten na met je IT-beheerder:
☐ Je volgt de 3-2-1-1-0-regel: 3 kopieën, 2 soorten opslag, 1 buiten de deur, 1 onveranderbaar, 0 fouten bij de restore. → Check het in 5 punten
☐ Er staat een kopie van je Microsoft 365-data buiten je eigen tenant. De prullenbak en bewaartermijnen van Microsoft 365 zijn geen backup.
☐ Ten minste één kopie is onveranderbaar (immutable): ook met beheerdersrechten niet te wijzigen of te verwijderen.
☐ Je weet waar je data staat, bij voorkeur in Nederland of de EU.
☐ Je doet periodiek een restoretest en legt de uitkomst en de duur vast.
☐ Ook Entra ID (gebruikers, groepen, instellingen) is meegenomen.
Wij zorgen voor de veiligheid van je data en systemen, zodat je bij een incident snel terug bent:
Veeam Data Cloud voor Microsoft 365 en Entra ID: een beheerde, onveranderbare backup buiten je eigen tenant, in de regio Nederland of Ierland. Wij bewaken hem dagelijks en doen de restore voor je.6 → Microsoft 365 backup
BCP Vault: een extra, onveranderbare kopie buiten je eigen netwerk, opgeslagen in Nederland, die aansluit op je bestaande Veeam-omgeving. Met een periodieke restoretest vanuit de vault. → Offsite backup
Maandelijkse rapportage over backupstatus en restorepunten, bruikbaar voor je auditdossier of verantwoording.
Ja. De wet vraagt om maatregelen voor bedrijfscontinuïteit. Het Cyberbeveiligingsbesluit noemt daarbij processen voor het maken van backups, het periodiek controleren of ze betrouwbaar zijn en het terugzetten van systemen. Die moet je aantoonbaar toepassen en testen.
Sinds wanneer geldt de Cyberbeveiligingswet?
Sinds 15 augustus 2026. De wet is de Nederlandse invulling van de Europese NIS2-richtlijn.
Valt mijn mkb-bedrijf onder NIS2?
Dat hangt af van je sector en omvang. Raadpleeg de officiële informatie van het NCSC om dat te bepalen. Ook als je er niet onder valt, kunnen klanten die er wel onder vallen je vragen stellen over je beveiliging en je backup.
Binnen hoeveel uur moet ik een cyberincident melden?
Bij een significant incident doe je zo snel mogelijk, maar in ieder geval binnen 24 uur een vroegtijdige waarschuwing via mijn.ncsc.nl. Binnen 72 uur volgt een incidentmelding en uiterlijk binnen een maand een eindrapport.
Is de prullenbak van Microsoft 365 genoeg?
Nee. De prullenbak en de bewaartermijnen in Microsoft 365 zijn beperkt in tijd en omvang, en staan in dezelfde omgeving als je data. Een backup buiten je tenant, die onveranderbaar is en die je test, past veel beter bij wat de wet vraagt.
Bronnen
1. Cyberbeveiligingsbesluit, artikel 9 (bedrijfscontinuïteit en crisisbeheer), geldend vanaf 15 augustus 2026: wetten.overheid.nl/BWBR0052875
2. Richtlijn (EU) 2022/2555 (NIS2), art. 21 lid 2 sub c (“bedrijfscontinuïteit, zoals back-upbeheer en noodherstel”) en sub d (beveiliging van de toeleveringsketen): eur-lex.europa.eu/eli/dir/2022/2555/oj
4. Rijksoverheid, nieuwsbericht 15 augustus 2026, Cyberbeveiligingswet en Wet weerbaarheid kritieke entiteiten vanaf vandaag van kracht: rijksoverheid.nl
5. NCSC, Infosheet meldplicht (24 uur vroegtijdige waarschuwing, 72 uur melding, uiterlijk 1 maand eindrapport; mijn.ncsc.nl; kortere termijnen bij DORA): ncsc.nl. Bevestigd door CMS, Meldplicht onder de Cyberbeveiligingswet: cms.law